資安專欄🔐 netiCRM 怎麼保護組織的資料? 你也能幫上大忙的 4 個關鍵!
今年 7 月,英國一家慈善 CRM 廠商發生資安事件,雲端金鑰暴露在公開的 JavaScript 檔案中,1,500 家組織的用戶資料,包含姓名、電話、電子郵件與地址都受到外洩影響。 這起事件,是由於雲端金鑰暴露在公開的 JavaScript 檔案中,讓攻擊者得以利用金鑰存取雲端資料庫,取得大量個資,甚至可能冒充組織向捐款人募款或進行釣魚。 面對這樣的資安風險,組織只能仰賴系統廠商保護資料嗎?…
資安專欄🔐 有了資安規範,是不是就代表安全了?
規範訂好了,只是開始,就像辦公室規定「離開要鎖門」。 真正重要的不是這條規定寫在哪裡,而是大家每天離開時,門是不是真的有鎖上? 今年 7 月,我們也完成了一次內部資訊安全稽核,重新檢查平常訂下來的規範,有沒有真的落實在每天的工作中 例如:
netiCRM 九月更新!讓 AI 更貼近你的支持者管理日常、定期捐款管理更完整
即將迎來的 9 月底更新,netiCRM 從兩個日常工作中越來越重要的方向持續升級: 一是持續推進「netiCRM NEXT」工具,讓 AI 不只協助產生文案、圖片,也能進一步協助組織查詢與運用 CRM 資料;另一個目標,則是是讓「定期捐款」從付款方式、每月扣款到後續查核都更完整。 10/7(三)14:30-16:00 ,我們也將舉辦線上「2026 netiCRM 九月新功能發表會」…
netiCRM 伴 NPO 報稅不流淚!「綜所稅捐贈扣除額單據」電子化作業,快跟國稅局申請吧!
本文最近更新日期:2026/09/02 為什麼非營利組織要申請「捐贈扣除額單據電子化」作業? 申請後,由 NPO 代替捐款人上傳年度捐款資料,讓捐款人線上申報所得稅時,不用附上紙本捐款收據,就可以把捐款列舉為扣除額。隨著線上報稅愈來愈受歡迎,此項作業可以大大減輕捐款人的負擔! (注意:國稅局電子化功能僅適用個人綜所稅,企業/組織尚不適用。)
資安專欄🔐 密碼太多記不住?這樣管理更安心
您的團隊裡,密碼都放在哪裡? 三個常見習慣:同一組密碼到處用;存成 Excel「密碼表」放雲端硬碟;在通訊軟體裡打字傳給同事,覺得事後刪掉對話紀錄就沒事。 最後這個做法容易讓人誤會:刪除自己這端的紀錄,不代表密碼真的消失了,對方手機裡通常還留著,也可能早就備份到雲端。這跟三月專欄提過的道理一樣:刪除,不等於資料真的不見了。 這些方式都有同一個問題:密碼沒有被真正保護,只是被放著。…
資安專欄🛡️ 你隨手裝的軟體,會不會「順便」 夾帶了什麼?
想像你訂了便當,打開卻發現多出幾樣沒點的配菜 —— 不知道是什麼做的、從哪來的,但已經吃下去了。 聽起來很荒謬?這其實每天都在你的電腦裡發生。 一個真實案例:全世界都在用的工具,被動了手腳 🔧 今年 3 月,一款叫 Axios 的開發工具遭駭客入侵。這款工具每週被下載超過 1 億次,你手機上的 App 和網站很可能都依賴它。根據趨勢科技的調查,駭客盜走維護者帳號後,…
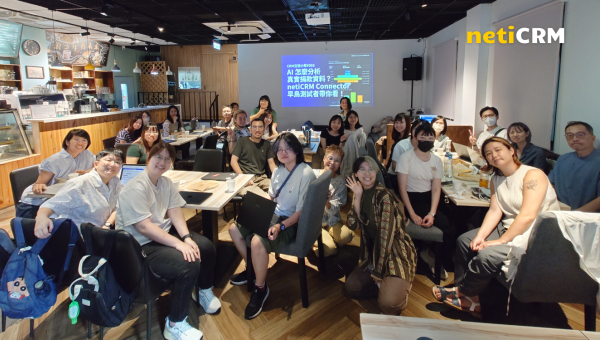
「CRM交流小聚」 #008-AI募款戰略官!netiCRM Connector
2025–2026 年,netiCRM 陸續推出 AI 文案小幫手、AI 圖片產生器等功能,也持續增加與組織夥伴的交流,希望讓服務與產品更新更貼近實務需求。 今年,netiCRM 更進一步策畫「netiCRM Connector」,希望透過 MCP Connector 擺脫傳統介面的限制,讓使用者可以用「對話」的方式,請 AI 協助分析資料、產出報表,探索 CRM 資料應用的更多可能。
資安專欄🔒 我們為什麼不直接拿您的密碼?
當網站出現問題,需要請廠商協助時,很多人的第一個反應都是: 「我把網站帳號給你們登入看看。」 這樣做看似方便,但從資訊安全的角度來看,帳號密碼其實不應該在不同組織之間流通。 原因很簡單。 當同一組帳號被多人使用時,未來如果發生資料異動、設定調整,甚至是帳號遭到濫用,都很難釐清實際操作的人是誰。對於需要保存捐款人資料、志工資料或活動紀錄的組織而言,這會增加管理與稽核上的風險。 因此,…

分眾了,然後呢? RFM 分眾工作坊實戰紀實
分眾經營?怎麼經營?組織的共同難題 你的 CRM 裡有一份名單,你知道裡面有值得好好經營的人,但每次打開,都不確定該從哪裡開始。 這幾乎是每一個做募款的人都有過的感受!這次工作坊的報名問卷也印證了這件事:74% 的組織還沒有開始分眾經營,即使聽過 RFM、稍微了解 RFM 的夥伴,真正在用的也不到一半。